 AI智能体专区

 立即体验恒脑安全智能体



 立即解锁AI安服数字员工


 行业解决方案
 技术解决方案
安恒信息分享:以“人机共治”护航AI规模化落地
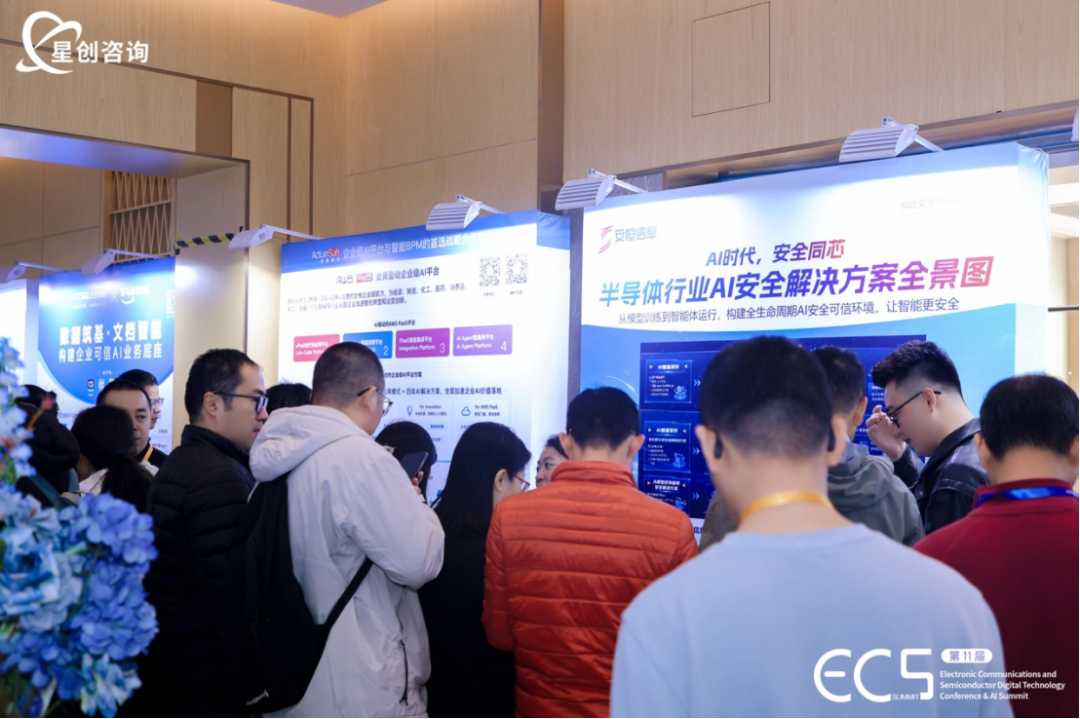
近日,第11届电子通信与半导体数字科技大会暨AI峰会在北京举行。大会围绕“芯启AI时代”主题,深入探讨电子通信与半导体行业在AI浪潮下的数字化转型。安恒信息北京行销总经理朱明辉受邀参会并分享,演讲从安全视角出发,系统阐述AI转型中的安全风险与治理方向。



朱明辉在演讲指出,企业AI投入正在快速增长,但规模化落地仍面临明显卡点。IDC中国2026年8月相关调研显示,安全合规已成为AI规模化落地的第一障碍;安恒信息调研进一步显示,企业最担忧的风险中,敏感数据、源码或业务数据泄露至外部模型占比达62.1%,员工个人账号绕过管控占36.2%,内容失真引发业务风险占35.5%。与此同时,57.4%的企业因数据安全“不敢放开用”,缺乏统一管理规范、效果不稳定、缺少专业人才等也制约规模化推进。企业核心关注已集中在数据外泄、身份治理和内容安全三个方向。
围绕上述风险,安恒信息提出“从人机协作到人机共治”的五个解决之道,并形成对应产品与平台能力。
第一,守住模型安全合规基线。安恒信息“智鉴”大模型安全测评通过大模型风险评估系统及智能体检测平台,从训练数据安全、内容安全、智能体安全、基础设施安全、应用安全五个维度开展评估,覆盖训练数据评估、私有数据集评估、RAG文档知识库、生成内容合规与伦理检测、自身安全鲁棒性与抗攻击能力、MCP与Skill风险、提示词风险、AI资产识别、主机与数据库安全、AI接口与网站风险等检测项,并输出准确率验证、专项报告、整改建议和综合报告,支撑备案上线与风险整改。
第二,解决资产与身份不清。安恒信息以AIDR与AI安全网关开展智能体资产及身份治理,把智能体、Skill、MCP当作资产纳管,做到能发现、能登记、能归属到人;针对传统IAM在自主执行、工具访问、决策歧义、上下文持久化、多智能体协调等方面的失效,建立独立身份和最小权限,确保ID出现在所有日志与访问请求中,解决“看不见、管不住、追不到”的问题。
第三,治理凭证泄露与算力滥用。安恒信息AI安全网关建立统一调用治理入口,通过统一入口与凭证托管、调用语义识别、多维风险研判、实时处置和全链路审计,让每一次调用都有主、有界、有痕。
第四,从单点事件升级到行为链观察。安恒信息AIDR通过终端侧持续采集形成AI地图与关系图谱,识别影子AI,建立信任基线,并以“智能体启动—任务上下文—派生进程—读取资源—执行命令—外发或写入”六步行为链,把孤立合规动作串成完整路径。
第四,守住内容合规边界。安恒信息“模型围栏”在内容进入模型前、会话交互中、结果交付前建立多模态输入识别、会话层识别和输出层复检三道闸门,对提示词注入、越狱、上下文污染、隐私泄露、虚假误导等内容进行识别,并按业务策略分级处置,同时留存命中片段、策略版本和处置动作,支撑事后还原。
未来,公司将继续围绕AI转型中的安全风险、合规治理和人机协同方向深化探索,以更扎实的安全能力服务客户数字化转型,助力行业实现安全、有序、高质量发展。