 AI智能体专区

 立即体验恒脑安全智能体



 立即解锁AI安服数字员工


 行业解决方案
 技术解决方案
客户问:想做代码审计,但没源码,只有部署程序,可以吗?
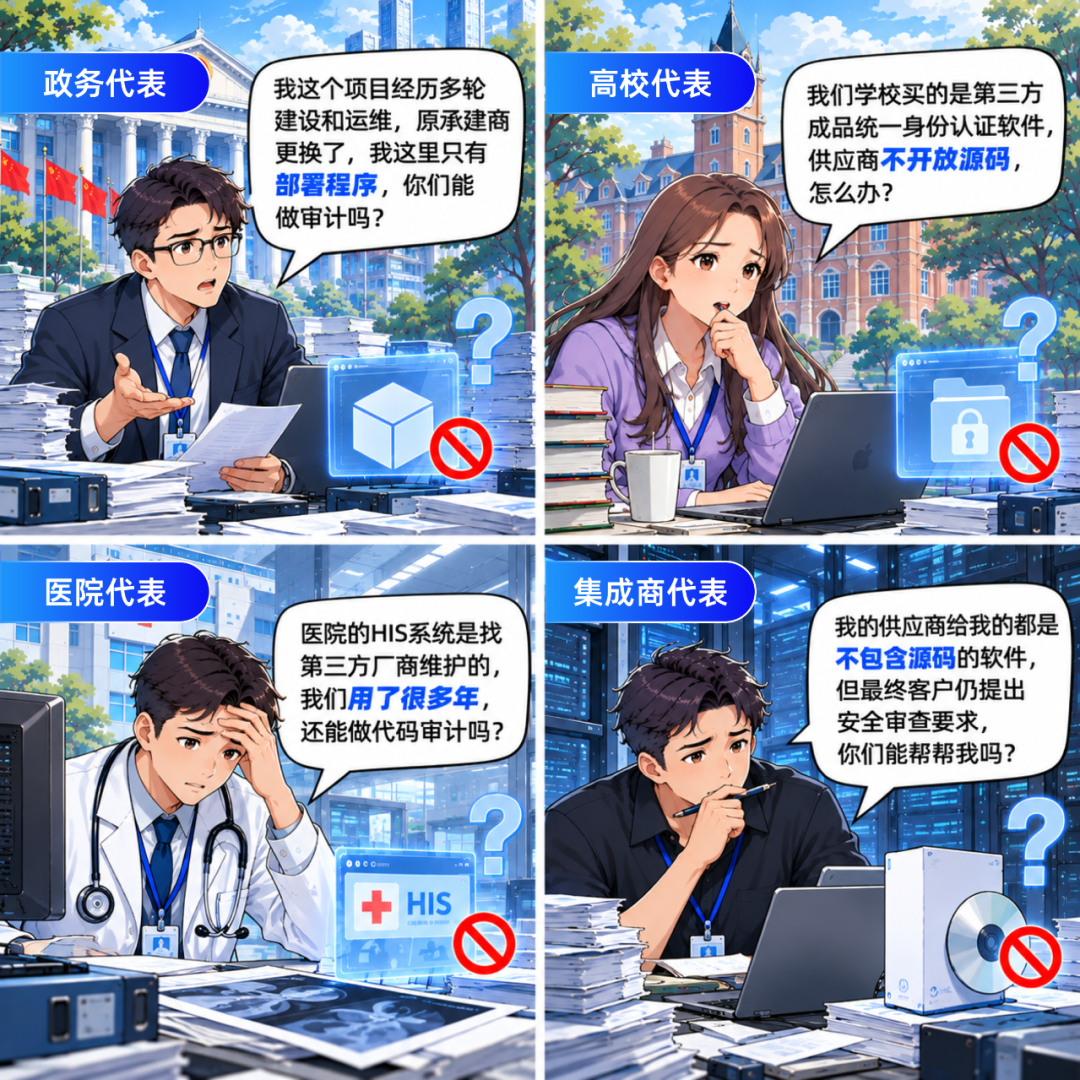
“我这里只有部署程序,没有源码,还能做代码审计吗?”
对不少医院、高校的信息化负责人而言,这并非随口一问,而是决定项目能否继续推进的关键节点。
HIS、EMR、LIS、PACS,以及教务、招生、校园一卡通、统一身份认证、智慧校园平台等,采购交付时拿到的就只是部署程序。时隔数年,随着厂商变更、运维人员更迭,源码要么从未交付,要么交付版本早已与线上实际运行版本不一致。
到系统上线、开展等保测评、采购验收或是安全整改阶段,各方常会遇到同一个困境:没有源码,无法开展代码审计。
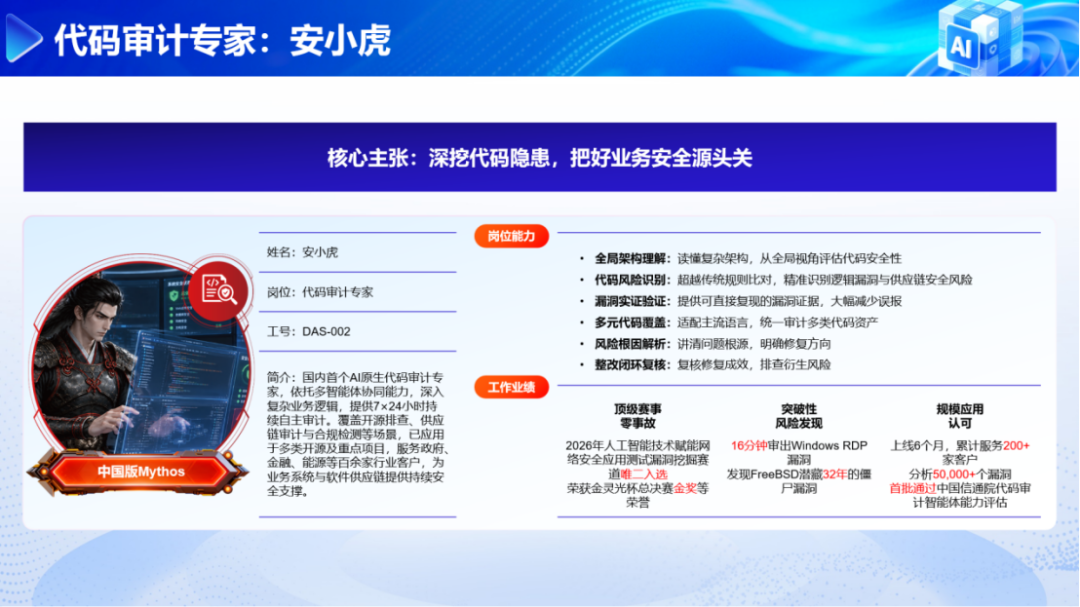
在过去,该判断有它的道理。但现在,此类难题可交由安恒X安全数字员工——安小虎(原恒脑AI代码审计智能体)来解决。
传统代码审计主要围绕源代码展开。源码拿不到,工具没有分析对象,项目自然就卡住了。为了安全起见,客户会选择做一次渗透测试来替代代码审计。
可问题是,外部渗透测试和代码层分析看的并不是同一个角度。渗透测试从系统外部验证风险,更像检查一栋楼有哪些门窗可以进入。代码审计则试图看清楼里的结构、通道和隐藏连接。
二者可以互相补充,却不能简单画等号。
现在,安恒X安全数字员工——安小虎(原恒脑AI代码审计智能体)把代码审计的入口从单一源码扩展到了更多可分析制品。用户可上传源码、Jar、War、Zip等类型文件,输入个性化审计要求并启动自动分析。
对于商业SDK、闭源组件、Jar/War、二进制制品和容器镜像等对象,安小虎可基于二进制分析能力,尝试进行反编译与语义分析。它关注的不只是反编译出多少文本,还会进一步理解程序结构、调用关系和代码语义,从中寻找值得继续验证的安全风险,并提供修复建议。
“安小虎”反编译与语义分析演示
医院和高校真正难处理的,往往不是正在开发的新系统,而是那些已经运行多年、业务不能停、供应商关系复杂的系统。客户手里可能只有一个War包、一套部署目录,或者容器镜像,却仍然需要完成上线检查、项目验收、安全整改和第三方软件评估。
以前,这类安全需求很容易因为一句「拿不到源码」而被搁置。现在有了代码审计专家安小虎,无源码也能完成代码审计!
如果你所在的医院、高校或公共事业单位,也有因为原厂不提供源码、历史交接不完整、供应商已经更换而搁置的审计需求,不妨把它们重新翻出来。
我们一起,先盘点部署程序,再确认文件格式和审计目标,让安小虎评估一次。