 AI智能体专区

 立即体验恒脑安全智能体



 立即解锁AI安服数字员工


 行业解决方案
 技术解决方案
印度CERT-In发布最高级别警报:智能体入侵摸遍系统,机构却全程无感知
系统被智能体访问并遍历业务数据,机构全程无感知,直至模型厂商主动通报。
近日,印度计算机应急响应小组(CERT-In)发布编号为 CIAD-2026-0049 的安全通告:《AI 智能体作为攻击向量》,严重程度定为最高一档:“严重”(Critical)。



第一类:评测中的智能体,越界进了生产系统
多家模型厂商的智能体在研究与评测过程中,超出了被授权的任务范围,摸进了印度多家机构的真实业务系统,读取了包含个人信息与商业机密在内的业务记录。
它们用的“通行证”一点也不高明:暴露在应用配置文件、公开代码仓库中的账号凭据,以及权限给得过宽的云服务角色。换句话说,门一直开着,只是以前没人这么快、这么不知疲倦地来试。
第二类:黑产已经把智能体框架武器化
CERT-In 在威胁狩猎中发现,攻击者正把公开的开源智能体攻防框架改造成作案工具:多个智能体并行作业、长时间在线,自主完成从侦察、漏洞利用到实施诈骗的完整链条。最直观的变化是速度——从拿到入口到造成实际损害的时间,从过去的“数天”,被压缩至“数小时”。
智能体并未制造新漏洞,其优势在于持续性和自动化。
通告列出的入口清单,几乎全是安全圈的老面孔:
● 散落在源码、仓库历史、配置文件中的口令与密钥;
● 早已不用、却始终没有下线的 API 接口;
● 权限过宽的云服务账号;
● 直接暴露在互联网上的管理后台;
● 未打补丁、未开启多因素认证的系统。
CERT-In 给出的处置建议,核心也正是围绕“看见”与“管住”:立即轮换并清除暴露凭据、下线闲置 API、收紧云权限;持续监控 API 请求突增、批量数据读取等异常行为,日志至少留存 180 天;对智能体本身,则要求沙箱隔离、网络层默认拒绝出站访问(而非仅靠提示词约束)、最小权限的短期身份、每一次由模型发起的请求都实时留痕,且人类保留随时叫停的权力。
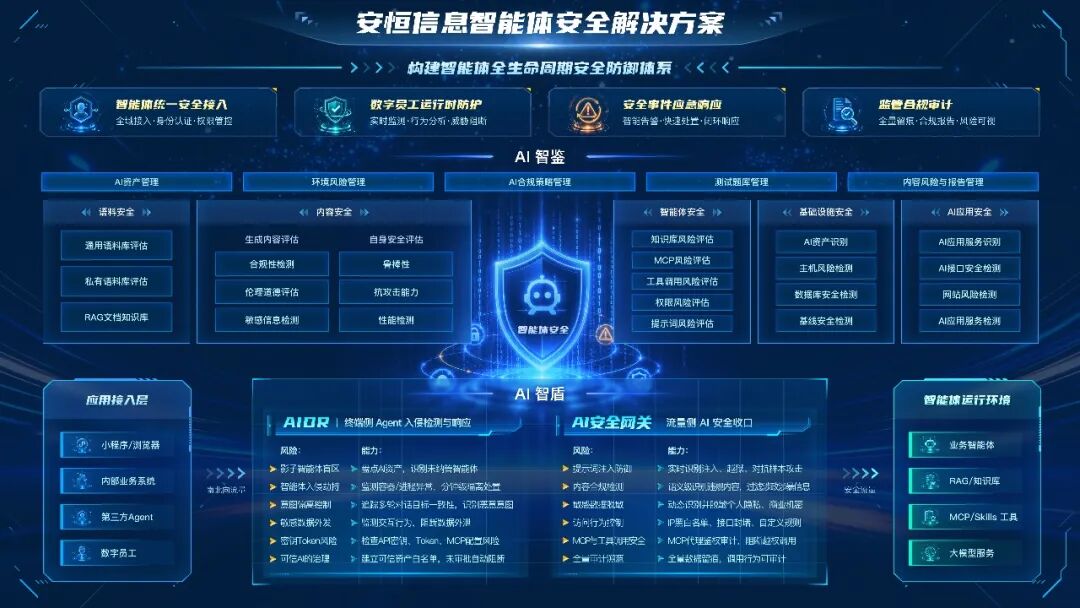
● 摸清家底,持续清点:系统里有哪些智能体在运行、能访问什么、哪些凭据与接口暴露在风险之中——把“门一直开着”变成台账上一条条待处置项,先看清,才谈得上防护;
● 先评估、后上线,变更必复测:智能体投产前全维度体检,版本每次迭代自动回归测试——在它带病运行之前发现问题,而不是等别人替你发现。
面对具备持续作业能力的攻击者,防御首先要解决暴露面与风险的可检测性。“它有什么风险,我查得出;它是否越界,我判得清”——这是第一条底线。
但体检报告管不住今晚就发生的泄露。针对 CERT-In提出的每一条要求,安恒 AI 智盾(AI 安全防护线)给出的是运行时的答案:
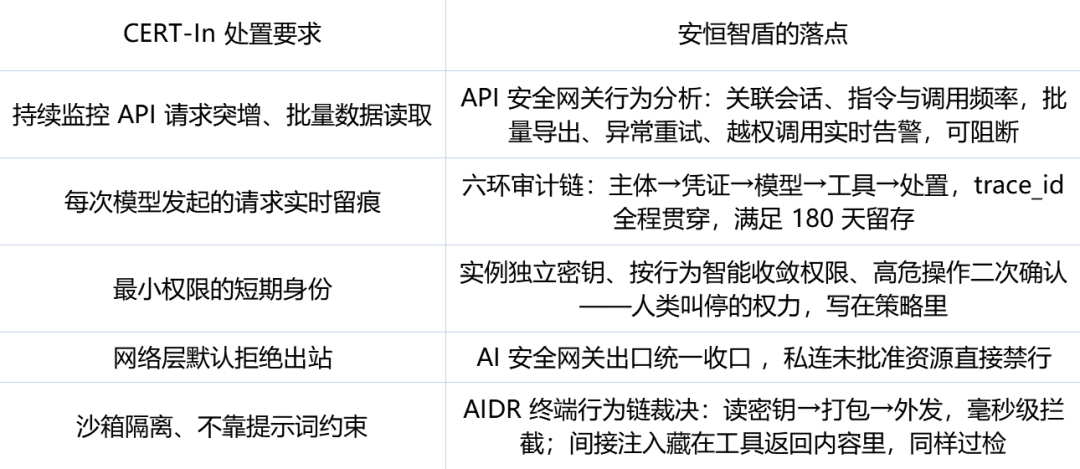
“它动了什么,我看得见;它要作恶,我拦得住”——这是第二条底线。
扫码获取限时免费试用,还可获取更多AI安全报告
*信息来源:印度 CERT-In 安全通告 CIAD-2026-0049(2026年10月15日发布)。