 AI智能体专区

 立即体验恒脑安全智能体



 立即解锁AI安服数字员工


 行业解决方案
 技术解决方案
PHP2SHELL漏洞事件启示:攻击来了,补丁还没打,AI蜜罐守零日窗口期
近日,高危漏洞爆发的经典困境,在 PHP2Shell 事件中再次上演:官方尚未公布漏洞信息,黑客已经利用该阶段发动大规模攻击,但企业受变更流程、业务兼容性约束,补丁部署往往非常滞后!
首先,回顾一下事件发展过程:
10月17日,海外某威胁情报团队捕获到针对PHP2Shell的首次利用尝试。
10月20日,CVE编号和漏洞细节在互联网上广泛传播;
10月21日,OpenAI发文,声明该漏洞为GPT-5.6 Sol 发现,PHP维护者被迫把补丁日从22日提前到21日;
该事件中,补丁发布之前,攻击可能已经跑了几天。
之后,攻击量级迅速攀升。
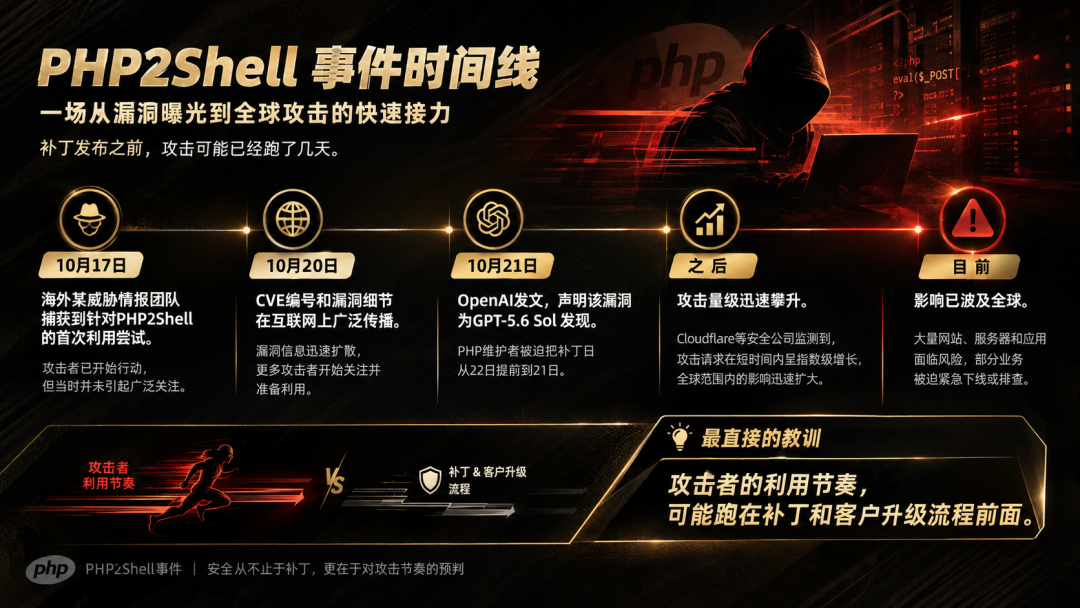
近期 PHP2Shell 事件给出的最直接教训是:攻击的节奏,可能跑在补丁和客户升级流程前面。当一个高危漏洞被公开,攻击者可能在短时间内完成扫描、验证和利用;而很多关键行业的核心系统,需要经过资产核对、兼容性验证、变更审批和回滚准备,才能完成一次安全升级。
但是,漏洞公开与补丁落地之间的时间差,正是风险最容易扩大的阶段。漏洞爆发的瞬间,黑客的利用行动往往早于官方预警。在补丁与防护策略尚未就位的空白窗口期,绝大多数安全手段都难以发挥作用,难道我们只能坐以待毙?
不,我们还有前置防线 —— 猎影・AI 威胁狩猎诱捕系统(简称:猎影 AI 蜜罐)。该防线能提前承接攻击者的探测与试探、捕获原始流量与行为日志。研判层面,通过 AI 对日志进行行为分析,无需等待专属漏洞规则,为风险研判与响应处置争取时间。
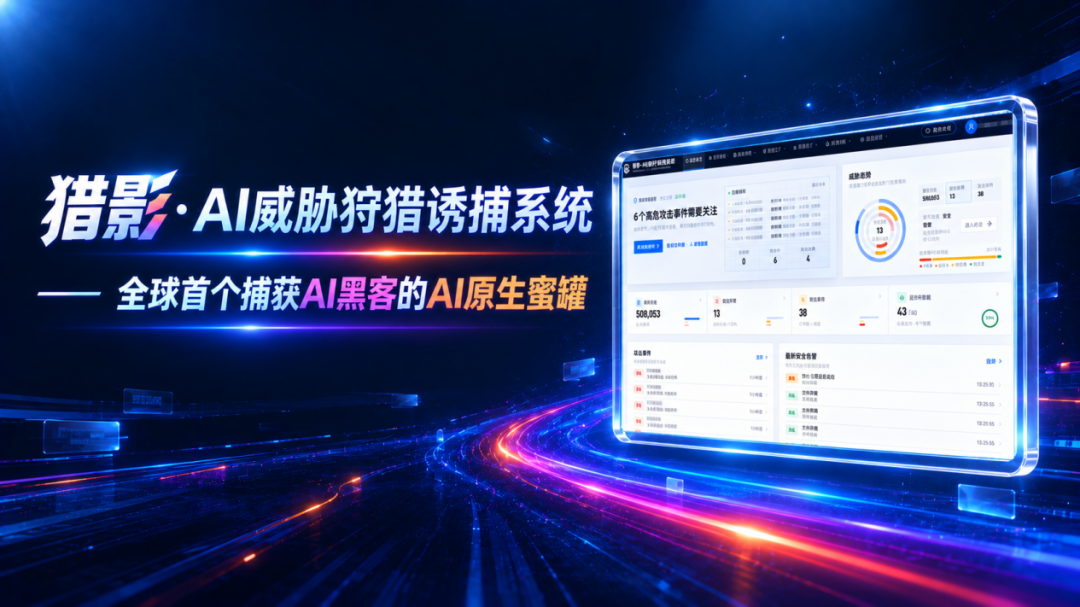
图:猎影·AI威胁狩猎诱捕系统——用高仿真诱捕环境把防守前移
Gartner曾提出前置式主动防御理念,强调运用先进技术,在网络威胁造成损害之前进行预测、阻断和遏制。安恒信息零日雷达与猎影AI蜜罐的协同,为这一思路提供了从风险发现到攻击验证的实践路径。
当零日雷达监测到漏洞存在潜在利用风险,或是捕获相关攻击动向时,安全团队第一时间梳理客户资产与技术栈,定位存在暴露风险的业务系统;同时结合猎影 AI 蜜罐捕获的攻击数据与客户本地监测日志,核验是否已经出现定向攻击行为。
随后,安全人员结合客户网络架构与业务特征,部署或调优高仿真蜜罐,复刻与目标系统高度相似的服务指纹、交互特征。一旦攻击者发起扫描、探测或是载荷投递,猎影 AI 蜜罐将完整记录攻击全链路行为,输出关键数据支撑研判。安全人员可据此厘清攻击来源、利用手法、攻击意图与潜在影响范围,进而灵活采取动作:上调告警级别、增补检测规则、收紧访问权限,甚至对受威胁生产资产实施临时隔离与补丁升级。
在这套协同体系中,零日雷达提供全局情报预警视角,蜜罐则承担现场接敌验证的角色。前者帮助团队提前捕捉高危漏洞与全网攻击态势;后者用于验证攻击者是否正在针对客户暴露面开展试探,以及具体采用何种攻击手段。两类情报交叉印证,降低单一告警带来的误判风险,推动安全运营从被动接收告警,升级为深度理解攻击、驱动闭环处置。
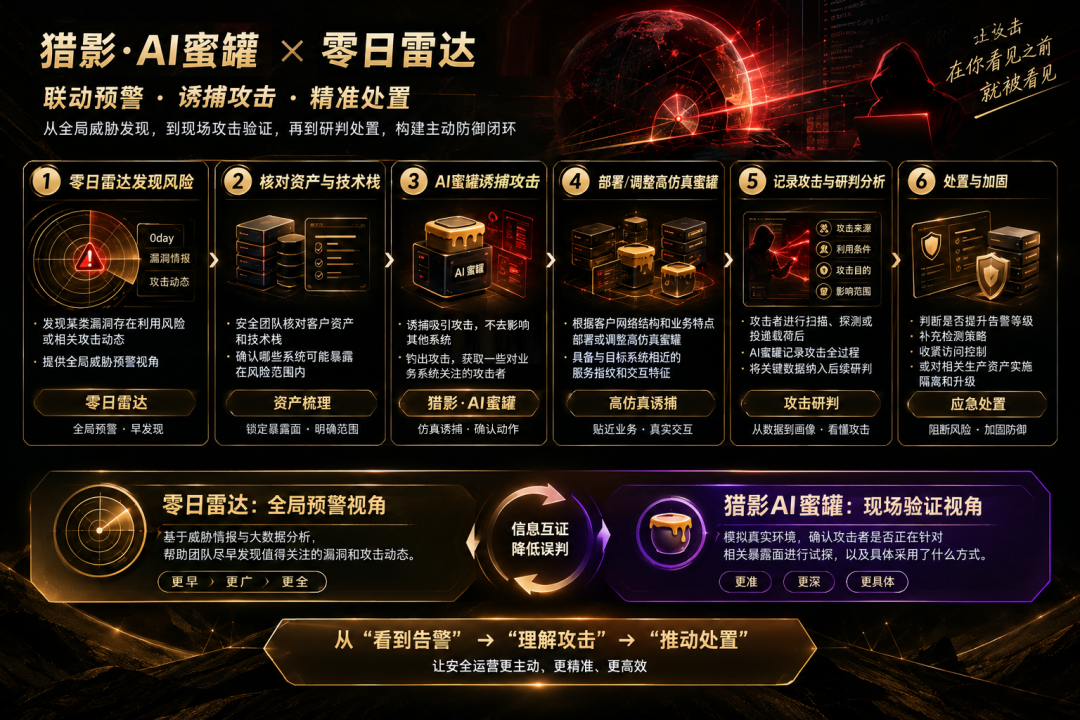
图:零日雷达前置预警,蜜罐接敌验证,攻击情报回流处置
PHP2Shell 事件带来的启示,远不止新增高危漏洞。它还揭示了一个严峻现实:当安全团队仍在开展资产评估、兼容性验证、变更排期等补丁上线流程时,攻击者的探测试探已经启动。
如今,高危漏洞的攻击窗口已压缩至小时级,防守方必须将防御准备前置到攻击发生之前:从漏洞情报预警、诱捕环境捕获攻击行为,到风险研判与应急处置,零日雷达与猎影 AI 蜜罐联动,搭建起一套针对漏洞利用风险的主动防御链路。
对于业务连续性要求高的客户而言,这套联动方案的核心价值在于:即便补丁暂未完成部署,依然可以提前识别定向攻击,为风险评估、防护策略调整和应急处置抢占宝贵时间。